هيكل حساب IBM Cloud
قبل إعداد IBM Quantum® Platform، من المهم فهم هيكل حساب إدارة الهوية والوصول (IAM) في IBM Cloud®. كما يوضح المخطط العام التالي، يوجد حساب في أعلى المستويات. يوجد مالك واحد فقط للحساب، وهو وحده من يتحكم في إدارة الفوترة.
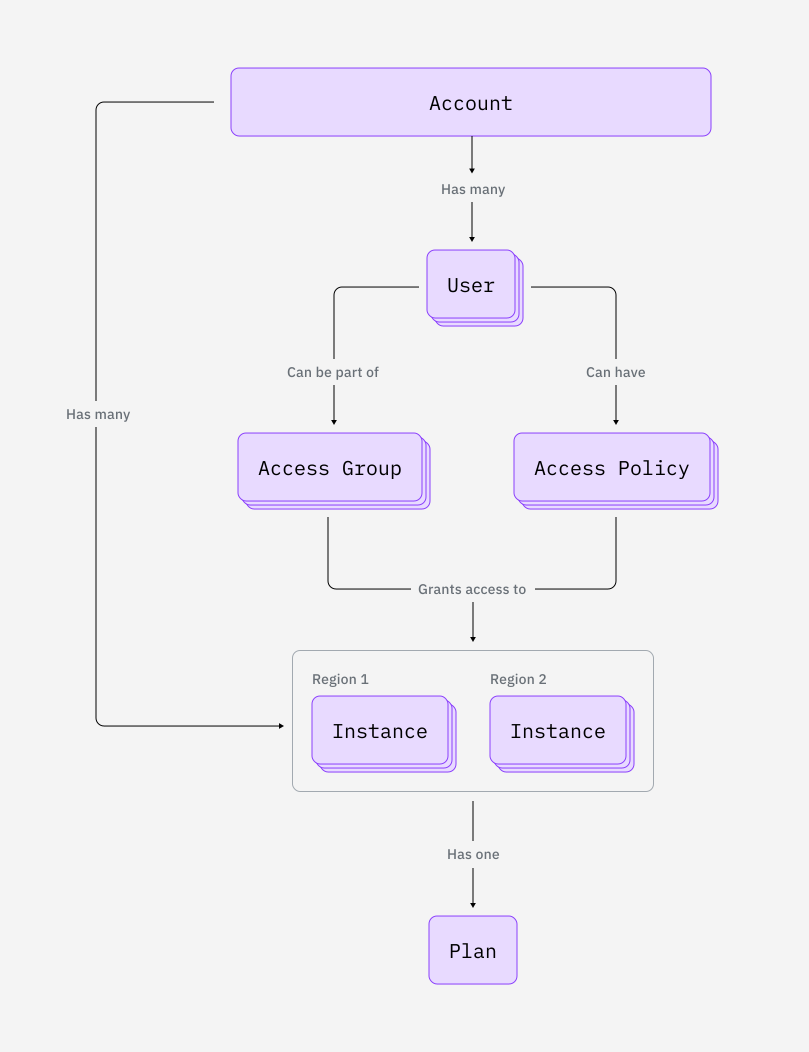
يحتوي هذا الحساب على عدة مستخدمين ومثيلات خدمة (مثل IBM Quantum Compute Service). يوجد كل مثيل خدمة في منطقة محددة ويرتبط بـخطة واحدة، لذا إذا أردت إتاحة خطط متعددة لمستخدميك، ستحتاج إلى مثيلات خدمة متعددة، كل منها مرتبط بخطة مختلفة.
يُخصَّص لكل مستخدم سياسات وصول تمنحه مستويات مختلفة من الوصول إلى مثيلات الخدمة. ويمكن تجميع سياسات الوصول معًا في مجموعة وصول.
بشكل افتراضي، يمكن لجميع المستخدمين داخل الحساب رؤية بعضهم البعض. في إعدادات الحساب، يمكنك تفعيل خيار تقييد الرؤية لضمان أن المستخدمين الذين لديهم صلاحيات لخدمة IAM فقط هم من يمكنهم رؤية الآخرين. تجدر الإشارة إلى أن IBM Cloud لا يدعم مجموعات المستخدمين أو المسؤولين المخصصين للمجموعات.
سياسات الوصول والمجموعات
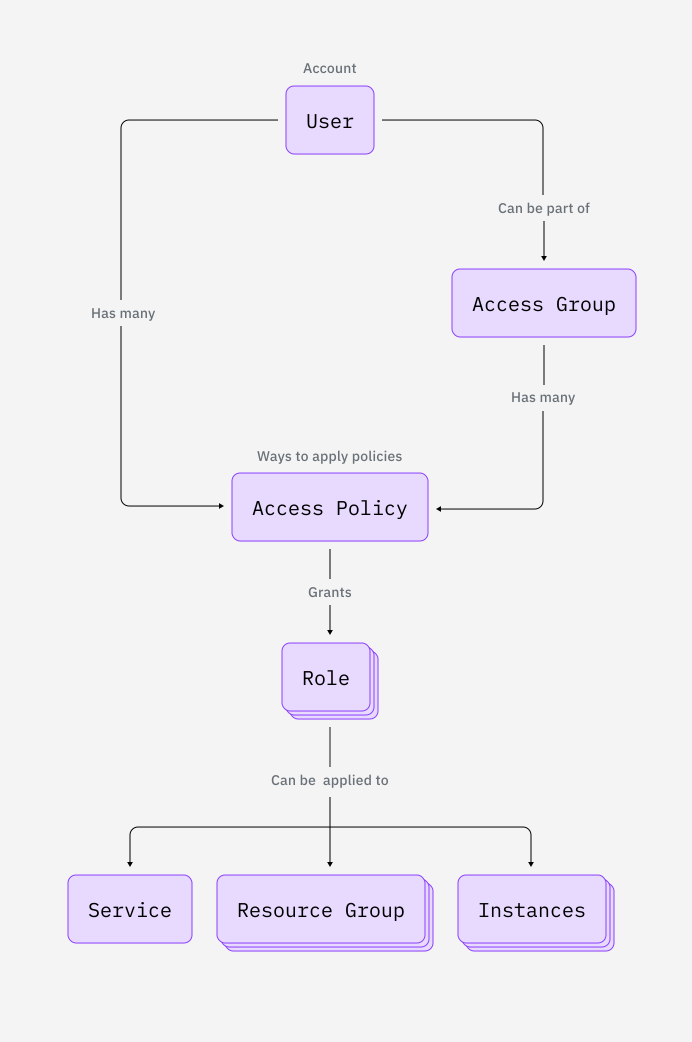
كما وُصف سابقًا، يمكن أن يُعيَّن لكل مستخدم سياسة وصول واحدة أو أكثر: بشكل فردي، أو كجزء من مجموعة وصول، أو كليهما.
ضمن سياسة الوصول، يمكنك تحديد الصلاحيات عن طريق اختيار أدوار المنصة و_الخدمة_ أو إنشاء أدوار مخصصة. تحدد أدوار المنصة الإجراءات على مستوى المنصة، مثل إنشاء المثيلات أو إدارتها. أما أدوار الخدمة فتمنح الوصول لتنفيذ إجراءات داخل الخدمة، مثل استدعاء نقطة API "إنشاء مهام" (أي تشغيل مهمة).
يصف هذا الدليل تمثيلًا مبسطًا لنموذج IAM. للاطلاع على التفاصيل الكاملة، راجع توثيق IBM Cloud IAM.
الأدوار
هناك عائلتان من الأدوار: إدارة المنصة والوصول إلى الخدمة.
تحدد أدوار إدارة المنصة الإجراءات المسموح بها، مثل تعيين وصول المستخدمين وإنشاء مثيلات الخدمة لإدارة الموارد على مستوى المنصة. تنطبق أدوار المنصة أيضًا على الإجراءات التي يمكن اتخاذها في سياق خدمات إدارة الحساب، مثل دعوة المستخدمين وإزالتهم، وإدارة مجموعات الوصول، وإدارة معرّفات الخدمة.
تحدد أدوار وصول الخدمة الإجراءات المسموح بها، مثل استدعاء واجهات برمجة تطبيقات الخدمة أو الوصول إلى لوحة تحكم الخدمة. يتم تخصيص هذه الأدوار بناءً على الخدمة المحددة في السياسة. في سياق هذه الأدلة، الخدمة دائمًا هي Quantum Compute.
غالبًا ما يتطلب تنفيذ الإجراءات مزيجًا من أدوار إدارة المنصة والوصول إلى الخدمة. يتيح لك دور الخدمة writer تشغيل المهام مثلًا، لكنه لا يتيح سرد المثيلات. لسرد المثيل تحتاج على الأقل إلى دور viewer للمنصة. فيما يلي بعض الأدوار شائعة الاستخدام:
-
إنشاء المثيلات يتطلب دور وصول الخدمة
manager، إضافةً إلى دور إدارة المنصةviewerعلى جميع خدمات إدارة الحساب.ملاحظةالمستخدمون الذين لديهم دور إدارة المنصة
viewerعلى جميع خدمات إدارة الحساب يمكنهم أيضًا عرض خدمات مثل الفوترة. إذا أردت منع هذا الوصول الإضافي للعرض، استخدم IBM Cloud CLI لمنحهم وصولًا فقط إلى مجموعات الموارد:ibmcloud iam access-group-policy-create <group name> \--roles Viewer --resource-type resource-group -
يتطلب تشغيل المهام دور وصول الخدمة
writerودور إدارة المنصةviewerعلى المثيل.
عند إنشاء سياسة وصول (سواء على مجموعة وصول أو لمستخدم)، يمكنك التحقق من الإجراءات التي تندرج ضمن الدور من خلال مراجعة الوصف. على سبيل المثال quantum-computing.job.create - Create a job to run a program.
يمكنك أيضًا تحديد الإجراءات المسموح بها لكل دور من صفحة IAM Roles. اختر Quantum Compute من القائمة المنسدلة أعلى الصفحة. ثم، للحصول على قائمة أكثر تفصيلًا، انقر على الرقم في العمود بجانب اسم الدور. على سبيل المثال، بزيارة تلك الصفحة والنقر على الرقم بجانب دور Manager، يمكنك رؤية أن هذا الدور يتضمن القدرة على حذف مهمة (quantum-computing.job.delete).
يوفر الجدول التالي أمثلة على بعض إجراءات إدارة المنصة التي يمكن للمستخدمين اتخاذها في سياق خدمة IBM Quantum Compute Service.
| دور إدارة المنصة | Quantum Compute |
|---|---|
| دور Viewer | عرض المثيلات وبيانات الاعتماد |
| دور Operator | عرض المثيلات وإدارة بيانات الاعتماد |
| دور Editor | إنشاء المثيلات وحذفها وتحريرها وعرضها. إدارة بيانات الاعتماد |
| دور Administrator | جميع إجراءات الإدارة للخدمات |
يوفر الجدول التالي أمثلة على بعض إجراءات إدارة المنصة التي يمكن للمستخدمين اتخاذها في سياق خدمة IBM Quantum Compute Service.
| دور وصول الخدمة | Quantum Compute |
|---|---|
| Reader | تنفيذ إجراءات القراءة فقط، مثل عرض المهام |
| Writer | صلاحيات تتجاوز دور Reader، بما في ذلك تشغيل المهام |
| Manager | صلاحيات تتجاوز دور Writer، بما في ذلك توفير المثيلات وتعيين حد تكلفة المثيل وحذف المهمة أو إلغاؤها |
الخطوات التالية
- إنشاء المثيلات.
- الترقية من الخطة المفتوحة.
- فهم أدوار IAM (اختر Quantum Compute من القائمة المنسدلة أعلى الصفحة).